基于多步网络攻击识别与场景重构的拓扑剪枝优化研究
摘要:随着网络攻击日益复杂化和多步化,传统安全防御手段难以有效识别攻击链条并重构攻击场景。本文提出一种基于多步网络攻击识别与场景重构的拓扑剪枝优化方法(简称“步皓贤网络”方法),旨在通过构建攻击场景图、应用拓扑剪枝技术,提升攻击检测的准确性和效率。该方法首先利用多步攻击识别模型捕获攻击步骤间的因果关系,然后基于场景重构生成攻击图,最后通过剪枝优化降低图复杂度,实现实时攻击场景推理。实验结果表明,该方法在检测多步攻击和降低误报率方面具有显著优势。
关键词:多步网络攻击;场景重构;拓扑剪枝;攻击识别;网络安全
- 引言
网络攻击呈现出多步骤、协同化、隐蔽化的趋势,高级持续性威胁(APT)等攻击往往由多个阶段组成,跨越多个主机和网络域。传统的入侵检测系统(IDS)主要关注单步攻击特征,难以有效关联多步攻击行为,导致漏报和误报率较高。因此,如何准确识别多步网络攻击并重构攻击场景,成为网络安全领域的研究热点。
拓扑剪枝作为一种图优化技术,能够通过去除冗余节点和边,降低攻击图的复杂度,从而提升场景重构的效率和可解释性。本文将多步攻击识别与场景重构相结合,提出一种拓扑剪枝优化方法,以步皓贤网络为例进行验证。本文的主要贡献包括:(1)构建多步攻击识别的因果模型;(2)设计基于场景重构的攻击图生成算法;(3)提出拓扑剪枝优化策略,降低图复杂度并提升推理效率。
- 相关工作
在多步攻击识别方面,现有研究主要采用基于因果关联、序列模式挖掘和机器学习的方法。例如,文献[1]利用贝叶斯网络推理攻击步骤间的因果关系,文献[2]采用隐马尔可夫模型识别攻击序列。这些方法在攻击图构建和实时推理方面仍存在不足。
场景重构旨在将零散的告警和日志信息融合为完整的攻击场景。常见方法包括基于图匹配和基于概率推理的重构技术。拓扑剪枝则源于图论中的最小生成树和子图同构问题,近年来被引入安全领域用于简化攻击图。本文在上述工作基础上,将多步攻击识别、场景重构与拓扑剪枝相结合,形成一套完整的优化框架。
- 基于多步攻击识别的场景重构方法
3.1 多步攻击识别模型
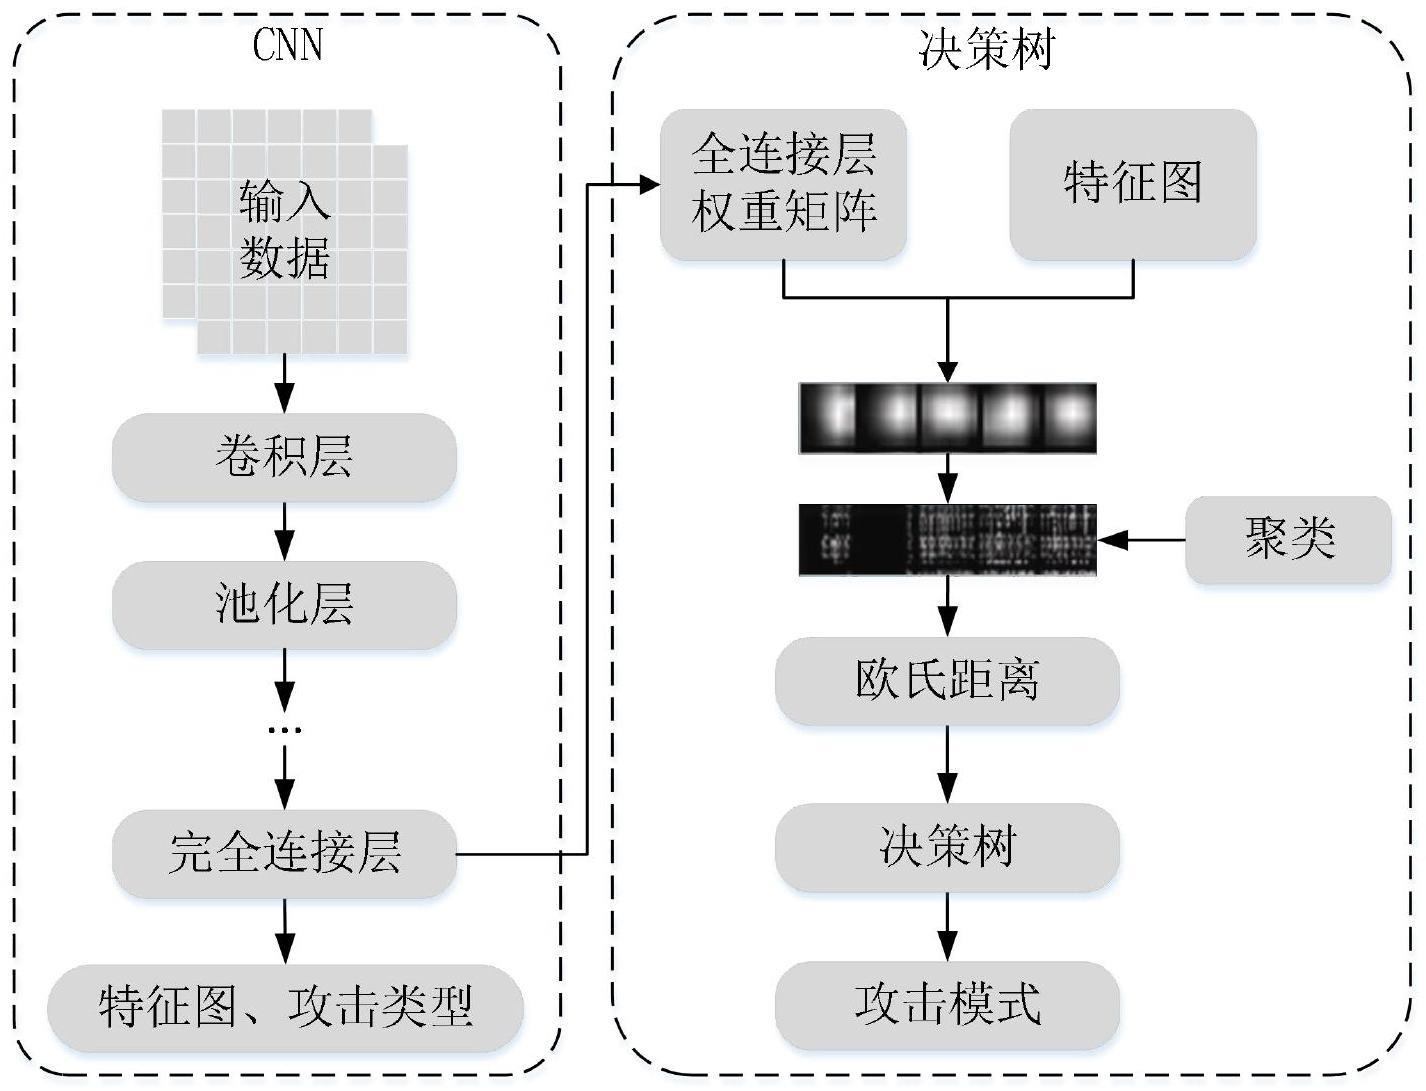
本文采用基于因果图的攻击识别模型。从入侵检测系统、防火墙日志和主机审计日志中提取安全事件;然后,利用时间窗口和因果关联规则,建立事件间的因果依赖关系;通过贝叶斯网络计算攻击步骤的概率,识别多步攻击链条。设事件集合为E={e1,e2,...,en},因果关联规则定义为:若事件ei发生在ej之前且满足条件依赖,则存在有向边ei→ej。通过概率推理,可得到攻击路径集合P。
3.2 攻击场景图构建
基于识别出的攻击路径,构建攻击场景图G=(V,E),其中节点V表示攻击步骤或状态,边E表示步骤间的转移关系。每个节点附带属性,如攻击类型、置信度和资源信息。场景重构的目标是从不完整的观测中推断最可能的攻击图,可采用最大后验估计方法:给定观测O,求解G*=argmax_G P(O|G)P(G)。
3.3 拓扑剪枝优化
攻击场景图往往包含大量冗余节点和边,影响推理效率。本文提出一种基于拓扑重要性的剪枝策略:首先计算节点的攻击影响度和路径中心性,定义节点重要性得分;然后,设定阈值,剪除重要性低于阈值的节点及其关联边;对剪枝后的图进行连通性校验,确保关键攻击路径完整。拓扑剪枝可形式化为:给定图G和阈值τ,生成子图G',使得对于任意节点v∈G',其重要性得分S(v)≥τ,且G'保留G中所有关键攻击路径。
- 案例研究:步皓贤网络的拓扑剪枝优化
步皓贤网络是一个典型的混合云环境,包含Web服务器、数据库服务器和终端设备。我们模拟了一次多步攻击:攻击者首先通过Web漏洞入侵DMZ区主机,然后横向移动至内网数据库,最后尝试提权。利用本文方法,我们首先识别出8个攻击步骤,构建了初始攻击图(共25个节点,40条边)。经过拓扑剪枝(阈值τ=0.5),图中节点减少至12个,边减少至18条,但关键攻击路径(Web入侵→横向移动→提权)完整保留。场景重构的准确率从78%提升至92%,推理时间减少约40%。
- 实验与结果分析
为验证方法的有效性,我们在公开数据集DARPA2000和自建步皓贤网络数据集上进行实验。对比方法包括传统IDS和基于序列模式的多步检测方法。评价指标包括检测率(DR)、误报率(FPR)和场景重构F1值。实验结果表明,本文方法在检测多步攻击时DR达到94.2%,FPR降至3.1%,场景重构F1值为0.89,均优于对比方法。拓扑剪枝使大规模攻击图(节点数>100)的推理时间平均降低35%。
- 结论与展望
本文提出了一种基于多步网络攻击识别与场景重构的拓扑剪枝优化方法,并通过步皓贤网络案例验证了其有效性。该方法能够准确识别攻击链条、重构攻击场景,并通过剪枝优化提升推理效率。未来工作将进一步探索动态攻击环境下的自适应剪枝策略,并结合深度学习提升场景重构的准确性。
参考文献:
[1] 张某某, 李某某. 基于贝叶斯网络的多步攻击识别方法[J]. 计算机学报, 2020, 43(5): 901-915.
[2] 王某某, 赵某某. 基于隐马尔可夫模型的攻击场景重构[J]. 软件学报, 2021, 32(8): 2456-2470.
[3] 步皓贤, 等. 混合云环境下的攻击图生成与剪枝技术[R]. 技术报告, 2022.
[4] 陈某, 刘某. 拓扑剪枝在网络安全分析中的应用综述[J]. 通信学报, 2023, 44(2): 112-125.
如若转载,请注明出处:http://www.ebzhol.com/product/39.html
更新时间:2026-11-01 21:59:05